

حمله DDOS یا همان Distributed Denial of Service یکی از بزرگترین تهدیدهای دنیای سایبری است. این نوع حمله باعث میشود یک وبسایت یا سرویس آنلاین به دلیل حجم زیاد درخواستهای جعلی از کار بیفتد. شرکتها، سازمانها، فروشگاههای اینترنتی و حتی دولتها در معرض این خطر هستند.
طبق گزارشهای جهانی، حملات DDOS سالبهسال بیشتر میشود. هزینههای اقتصادی این حملات در جهان میلیاردها دلار برآورد شده است. علاوه بر زیان مالی، از دست دادن اعتماد مشتری و آسیب به اعتبار برند، عواقب جدی این حملات هستند.
شناخت ماهیت حمله DDOS، انواع آن، روشهای شناسایی و مقابله، برای هر وبمستر یا مدیر شبکه ضروری است. در این مقاله جامع، همه نکات کلیدی درباره حمله DDOS را با مثالهای کاربردی بررسی میکنیم.
آموزش اپراتور جرثقیل سقفی آموزش راننده لیفتراک آموزش برق خورشیدی در کرج دوره سئو در کرج دوره طراحی سایت وردپرسی در کرج
دوره ادمین اینستاگرام در کرج دوره فارکس در کرج سئو سایت ارزان در کرج سئو سایت ارز دیجیتال در کرج سئو سایت بین المللی در کرج
سئو سایت حقوقی در کرج سئو سایت گردشگری در کرج سئو سایت دندان پزشکی در کرج سئو سایت لوازم تحریر در کرج طراحی سایت وردپرسی در کرج
طراحی سایت فروشگاهی در کرج طراحی سایت ارزان در کرج طراحی سایت عطر و ادکلن در کرج طراحی سایت عطاری در کرج طراحی سایت لوازم یدکی در کرج طراحی سایت لوازم آرایشی در کرج. طراحی سایت وکلا در کرج طراحی سایت در کرج
حمله DDOS یعنی چه؟
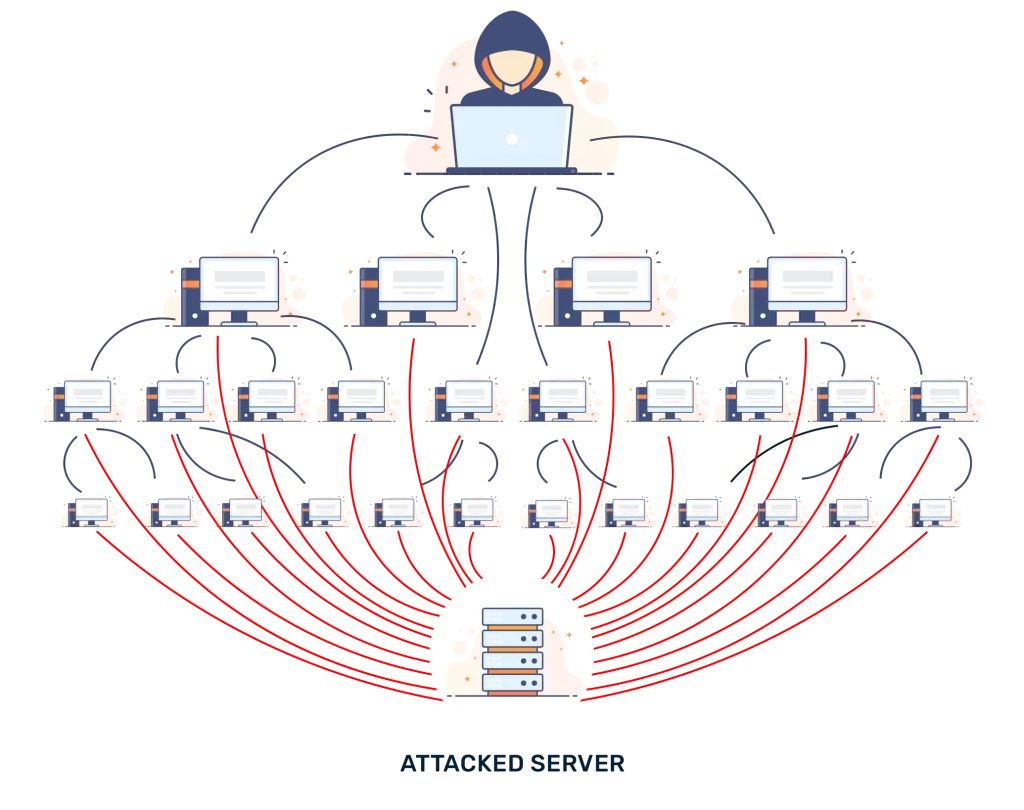
حمله DDOS مخفف Distributed Denial of Service است. معنای این عبارت، انکار سرویس توزیعشده است. این حمله وقتی رخ میدهد که مهاجم از چندین منبع مختلف حجم عظیمی از درخواست را به سمت یک سرور یا شبکه ارسال میکند.
هدف حمله DDOS این است که منابع سرور مثل CPU، RAM یا پهنای باند اشباع شوند. وقتی منابع اشغال میشود، کاربران واقعی نمیتوانند به سرویس دسترسی داشته باشند. بنابراین، دسترسی به سایت یا اپلیکیشن قطع میشود.
حمله DDOS با حمله DoS (Denial of Service) متفاوت است. در DoS، حمله از یک منبع انجام میشود، اما در DDOS از چندین منبع که معمولاً یک شبکه آلوده (Botnet) هستند.
نمونه واقعی این نوع حمله، حمله به GitHub در سال 2018 بود. این حمله باعث شد سایت برای چند دقیقه از دسترس خارج شود. مهاجمان با ارسال حجم عظیمی از داده، توانستند موقتاً زیرساخت را مختل کنند.
انواع حمله DDOS
حملات DDOS انواع مختلفی دارند و شناخت آنها برای مقابله مؤثر ضروری است. سه دسته اصلی عبارتند از:
1. حملات حجمی (Volumetric):
در این حمله، مهاجمان حجم بسیار زیادی از داده یا درخواست را ارسال میکنند تا پهنای باند مصرف شود. نمونه رایج آن UDP Flood و ICMP Flood است.
2. حملات پروتکلی (Protocol Attacks):
این نوع حمله با سوءاستفاده از نقصهای لایههای شبکه انجام میشود. مثال بارز آن SYN Flood است که باعث اشباع جداول ارتباطی سرور میشود.
3. حملات لایه کاربرد (Application Layer Attacks):
این حملات پیچیدهترند. مهاجمان درخواستهای HTTP یا HTTPS واقعی اما به تعداد بسیار زیاد ارسال میکنند. HTTP Flood یکی از این موارد است.
شناسایی نوع حمله DDOS مهم است، زیرا راهکار مقابله با هر کدام متفاوت است.
چرا حمله DDOS خطرناک است؟
خطر حمله DDOS فقط قطع سرویس نیست. این حمله میتواند:
- اعتماد مشتری را از بین ببرد.
- خسارت مالی وارد کند.
- باعث از دست رفتن فرصتهای تجاری شود.
وقتی یک فروشگاه اینترنتی در زمان اوج فروش با حمله DDOS مواجه میشود، تمام سفارشها از بین میروند. حتی بعد از رفع حمله، بازگشت اعتماد مشتری سخت است.
گاهی DDOS برای پنهان کردن حملههای دیگر انجام میشود. مهاجمان با ایجاد ترافیک سنگین، تیم امنیتی را مشغول میکنند تا همزمان حملههای نفوذی انجام دهند.
هزینههای مستقیم مثل خرید سرویس ضد DDOS یا ارتقای سختافزار، و هزینههای غیرمستقیم مثل کاهش درآمد، بخشی از خسارت است. به همین دلیل، DDOS یک تهدید بسیار جدی است.
چگونه حمله DDOS را شناسایی کنیم؟
شناسایی سریع حمله DDOS بسیار مهم است. برخی از نشانهها عبارتند از:
- افزایش ناگهانی مصرف پهنای باند.
- افزایش تعداد درخواستها در یک بازه کوتاه.
- کند شدن یا توقف کامل سرویس.
برای شناسایی دقیق، از ابزارهایی مثل NetFlow، ابزارهای مانیتورینگ شبکه، و سرویسهای تحلیل ترافیک استفاده میشود. سیستمهای SIEM هم میتوانند با تحلیل لاگها، الگوهای غیرعادی را شناسایی کنند.
یکی از روشهای رایج، ایجاد آستانه (Threshold) برای ترافیک عادی است. اگر ترافیک از این حد عبور کرد، هشدار صادر میشود. این روش، شناسایی حمله DDOS را سادهتر میکند.
حمله DDOS چگونه روی سرعت سایت شما تاثیر میگذارد؟
حمله DDOS که مخفف Distributed Denial of Service است، یکی از تهدیدهای بزرگ دنیای اینترنت است که میتواند سرعت و عملکرد سایت شما را به طور جدی تحت تاثیر قرار دهد. وقتی یک سایت مورد حمله DDOS قرار میگیرد، تعداد بسیار زیادی درخواست از سوی منابع مختلف به سمت سرور ارسال میشود. این حجم زیاد از درخواستها باعث میشود که منابع سرور (مانند پردازنده، حافظه و پهنای باند) به سرعت اشباع شوند و نتوانند به درخواستهای کاربران واقعی پاسخ دهند.
در نتیجه، سرعت بارگذاری صفحات سایت به شدت کاهش پیدا میکند و حتی ممکن است سایت به طور کامل از دسترس خارج شود. این اتفاق به ویژه برای سایتهایی که کاربران زیادی دارند یا کسبوکارهای آنلاین که درآمدشان وابسته به عملکرد سایت است، بسیار خطرناک است.
یکی از مشکلات بزرگ حمله DDOS این است که کاربران عادی نمیتوانند تفاوت بین کندی معمولی سایت و حمله را تشخیص دهند. آنها ممکن است تصور کنند سایت مشکل فنی دارد و به مرور اعتماد خود را از دست بدهند. این مسئله میتواند منجر به کاهش ترافیک و افت درآمد شود.
علاوه بر کاهش سرعت، حمله DDOS میتواند به طور موقت عملکرد سرور را مختل کند. سرورها ممکن است دچار قطعی شوند یا حتی به دلیل بار زیاد ریاستارت شوند که این موضوع باعث وقفه طولانیتر در دسترسی کاربران خواهد شد.
برای کاهش تاثیر حمله DDOS بر سرعت سایت، مدیران وب باید از روشهای مقابلهای مثل استفاده از سرویسهای CDN، فایروالهای قوی و مانیتورینگ مداوم بهره ببرند. این ابزارها میتوانند ترافیک مخرب را شناسایی و فیلتر کنند و فقط اجازه دهند کاربران واقعی به سایت دسترسی داشته باشند.
در نهایت، توجه به سرعت سایت نه تنها برای تجربه بهتر کاربران مهم است، بلکه برای رتبهبندی در موتورهای جستجو نیز حیاتی است. گوگل و سایر موتورهای جستجو سایتهای سریعتر و بدون مشکل را در نتایج بالاتر قرار میدهند. پس مقابله با حمله DDOS و حفظ سرعت سایت یک ضرورت برای هر وبسایتی است.
چگونه بفهمیم سایت ما تحت حمله DDOS قرار گرفته؟
شناسایی اینکه سایت شما تحت حمله DDOS قرار گرفته یا نه، برای مدیران سایتها و کسبوکارهای آنلاین بسیار حیاتی است. چون هر چه سریعتر بتوانید این حمله را تشخیص دهید، بهتر میتوانید برای مقابله و کاهش خسارت اقدام کنید. اما سوال اینجاست: چگونه بفهمیم سایت ما درگیر حمله DDOS شده است؟
یکی از نشانههای اصلی حمله DDOS، کاهش ناگهانی سرعت سایت است. اگر بدون هیچ تغییر خاصی در سایت یا سرور، به یکباره سرعت بارگذاری صفحات به شدت پایین آمد، احتمالاً سایت شما هدف این حمله قرار گرفته است. این کاهش سرعت معمولاً به خاطر حجم بسیار زیاد درخواستهای غیرواقعی به سرور اتفاق میافتد.
نشانه بعدی که باید به آن توجه کنید، ناپایداری و قطعیهای مکرر سایت است. وقتی سرور به خاطر حجم بالای ترافیک پاسخگو نباشد، ممکن است سایت به طور کامل قطع شود یا به سختی لود شود. اگر سایت شما ناگهان قطع شد و بعد از چند دقیقه دوباره فعال شد، احتمال وجود حمله DDOS زیاد است.
یکی دیگر از روشهای تشخیص حمله، بررسی ترافیک ورودی است. اگر در ابزارهای مدیریت سایت مثل Google Analytics یا داشبورد سرور ببینید ترافیک به طور ناگهانی افزایش پیدا کرده اما این افزایش منطقی نیست (مثلاً از یک یا چند آیپی عجیب و غریب با تعداد زیاد درخواست)، احتمال وجود حمله بالا میرود.
علاوه بر این، سرور ممکن است هشدارهای امنیتی تولید کند. به عنوان مثال، مصرف غیرمعمول CPU و حافظه، یا پیامهای خطای مربوط به اشباع منابع نشاندهنده حمله DDOS هستند.
در نهایت، ابزارهای تخصصی مانیتورینگ و امنیت شبکه نیز به کمک شما میآیند. این ابزارها میتوانند ترافیک مشکوک را شناسایی کنند و به صورت خودکار یا با هشدار به شما اعلام کنند که سایت در معرض خطر است.
به طور خلاصه، کاهش سرعت ناگهانی، قطعی مکرر، افزایش غیرطبیعی ترافیک و هشدارهای سرور، از مهمترین علائم حمله DDOS هستند که مدیران سایت باید به آنها دقت کنند.
۵ روش ساده برای کاهش ریسک حمله DDOS در سایتهای کوچک
حملات DDOS میتوانند برای هر سایتی خطرناک باشند، اما سایتهای کوچک و تازهکار معمولاً بیشتر در معرض این تهدید قرار دارند. خوشبختانه، روشهای ساده و کمهزینهای وجود دارد که میتواند به کاهش ریسک حمله کمک کند.
اولین روش، استفاده از خدمات CDN (شبکه تحویل محتوا) است. CDN ها با توزیع محتوای سایت روی سرورهای مختلف در نقاط جغرافیایی گوناگون، میتوانند بار ترافیکی را کاهش دهند و جلوی حملات DDOS را تا حدی بگیرند. این روش برای سایتهای کوچک مقرون به صرفه است و به افزایش سرعت بارگذاری صفحات هم کمک میکند.
دومین راهکار، نصب و تنظیم فایروالهای وب است. فایروالها میتوانند ترافیک ورودی را کنترل کرده و درخواستهای مشکوک را مسدود کنند. نسخههای رایگان و سادهای از این فایروالها وجود دارد که برای سایتهای کوچک قابل استفاده است.
سومین نکته مهم، بهروزرسانی مداوم نرمافزارها و افزونههای سایت است. ضعفهای امنیتی در نرمافزارها میتواند مهاجمان را به حمله تشویق کند. پس همواره باید سایت و افزونهها را آپدیت نگه داشت.
چهارمین روش، استفاده از سرویسهای مانیتورینگ سایت است. این سرویسها به مدیران اطلاع میدهند که سایت در چه وضعیتی است و در صورت بروز حمله یا مشکل، سریع هشدار میدهند.
در نهایت، استفاده از رمزهای قوی و مدیریت دسترسیها باعث میشود که مهاجمان نتوانند از طریق نفوذ به سایت حملات DDOS یا حملات دیگر را انجام دهند.
با رعایت این ۵ روش ساده، سایتهای کوچک میتوانند ریسک حملات DDOS را به شکل قابل توجهی کاهش دهند و امنیت و پایداری بیشتری داشته باشند.
چرا همه باید درباره حمله DDOS بدانند؟
ممکن است فکر کنید حمله DDOS فقط یک مشکل برای مدیران سایتها و شرکتهای بزرگ است، اما واقعیت این است که این نوع حمله میتواند بر زندگی روزمره همه افراد تأثیر بگذارد. چرا؟ چون بسیاری از خدمات اینترنتی، اپلیکیشنها و سایتهایی که ما هر روز استفاده میکنیم، ممکن است هدف حملات DDOS قرار بگیرند.
وقتی یک سایت یا سرویس آنلاین مثل فروشگاه اینترنتی، بانک، یا حتی شبکههای اجتماعی تحت حمله DDOS قرار میگیرند، ممکن است برای مدتی از دسترس خارج شوند. این باعث میشود کاربران نتوانند خدمات مورد نیازشان را دریافت کنند. این موضوع در شرایط حساس مثل خریدهای اینترنتی، انجام تراکنشهای مالی یا ارسال پیامهای اضطراری میتواند مشکلات بزرگی ایجاد کند.
از طرف دیگر، حملات DDOS میتواند باعث افزایش هزینههای خدمات اینترنت شود. شرکتها مجبور میشوند برای مقابله با این حملات هزینههای زیادی صرف کنند که در نهایت ممکن است روی قیمت خدمات به مشتریان تأثیر بگذارد.
همچنین، آگاهی از حمله DDOS و نحوه عملکرد آن به کاربران کمک میکند که رفتارهای درستتری در فضای اینترنت داشته باشند. مثلاً نباید به راحتی لینکهای مشکوک را باز کنند یا روی تبلیغات نامعتبر کلیک کنند، چون این کارها میتواند بخشی از یک حمله گستردهتر باشد.
در نهایت، آشنایی با حمله DDOS به همه کمک میکند که در مقابل تهدیدهای سایبری حساستر باشند و در صورت بروز حمله در اطراف خود، سریعتر واکنش نشان دهند.
پس حتی اگر شما مدیر سایت نیستید، دانستن درباره حمله DDOS میتواند به شما و جامعه اینترنتی کمک کند تا اینترنت امنتر و پایدارتری داشته باشیم.
چگونه یک حمله DDOS باعث قطعی اینترنت میشود؟
حمله DDOS چگونه باعث میشود که اینترنت یا یک سایت برای کاربران از دسترس خارج شود؟ پاسخ به این سوال به نحوه کار حمله و تاثیر آن روی سرورها و شبکهها برمیگردد.
در یک حمله DDOS، هجوم بسیار زیادی از درخواستها به سمت یک سرور یا شبکه ارسال میشود. این درخواستها از منابع مختلف و گاهی هزاران کامپیوتر هک شده ارسال میشود که مجموع آنها ترافیک غیرعادی و بسیار سنگینی را ایجاد میکند. سرور یا شبکه هدف، به دلیل حجم بالای درخواستها قادر به پاسخگویی به کاربران واقعی نیست.
وقتی سرور تحت این فشار قرار میگیرد، منابع سختافزاری مانند پردازنده، حافظه و پهنای باند مصرف میشود. در نتیجه سرور دیگر توان پاسخگویی به درخواستهای کاربران عادی را ندارد و ممکن است کاملاً از کار بیفتد.
این قطعی سرور باعث میشود کاربران نتوانند به سایت یا سرویس دسترسی داشته باشند و در عمل اینترنت برای آن بخش خاص دچار مشکل میشود.
همچنین، حملات DDOS میتوانند روی شبکههای بزرگتر و زیرساختهای اینترنتی نیز تاثیر بگذارند. وقتی ترافیک مخرب به صورت گسترده به سمت یک ISP یا شبکه تحویل داده شود، ممکن است شبکه دچار ترافیک سنگین و قطعی شود.
به همین دلیل است که در زمان وقوع حمله DDOS، کاربران زیادی گزارش قطعی اینترنت یا کندی شدید را میدهند.
برای مقابله با این مشکل، استفاده از تجهیزات امنیتی پیشرفته، فایروالهای قدرتمند و همکاری ISPها برای فیلتر کردن ترافیک مخرب ضروری است تا شبکه و اینترنت پایدار باقی بماند.
ابزارهای رایج حمله DDOS
مهاجمان برای حمله DDOS از ابزارها و تکنیکهای مختلف استفاده میکنند. مهمترین آنها عبارتند از:
- LOIC (Low Orbit Ion Cannon): یک ابزار متنباز برای ارسال درخواستهای زیاد.
- HOIC (High Orbit Ion Cannon): نسخه پیشرفتهتر LOIC.
- بوتنتها: شبکهای از کامپیوترهای آلوده که از راه دور کنترل میشوند.
- استفاده از دستگاههای IoT: مهاجمان از امنیت ضعیف دستگاههای اینترنت اشیا برای ساختن شبکههای عظیم حمله استفاده میکنند.
شناخت این ابزارها برای مدیران امنیتی اهمیت دارد تا بتوانند رفتار ترافیک مخرب را پیشبینی کنند.
پیشگیری از حمله DDOS با طراحی شبکه مناسب
برای جلوگیری از حمله DDOS باید زیرساخت شبکه را مقاوم طراحی کرد. این اقدامات مؤثرند:
- استفاده از Load Balancer: تقسیم ترافیک بین چند سرور برای جلوگیری از اشباع یک نقطه.
- CDN (شبکه تحویل محتوا): جذب ترافیک و توزیع آن در نقاط مختلف دنیا.
- افزایش ظرفیت سرورها: داشتن منابع کافی برای تحمل حجم بالا.
همچنین استفاده از Anycast Routing باعث میشود درخواستها به نزدیکترین سرور هدایت شوند و حمله پخش شود. طراحی معماری مقاوم، اولین خط دفاعی در برابر حمله DDOS است.
استفاده از سرویسهای حفاظت DDOS
سرویسهای ابری ضد DDOS یکی از بهترین روشهای مقابله هستند. این سرویسها شامل:
- Cloudflare: محبوبترین سرویس ضد DDOS برای وبسایتها.
- Akamai: سرویس قدرتمند برای شبکههای بزرگ.
- AWS Shield: سرویس ویژه کاربران آمازون.
- Google Cloud Armor: راهکار امنیتی گوگل برای محافظت از اپلیکیشنها.
این سرویسها ترافیک ورودی را قبل از رسیدن به سرور اصلی تحلیل میکنند و ترافیک مخرب را فیلتر میکنند. هزینه این سرویسها بسته به حجم و نیاز متفاوت است.
تنظیمات فایروال و WAF در مقابل حمله DDOS
فایروال شبکه و WAF (Web Application Firewall) ابزارهای حیاتی در مقابله با حمله DDOS هستند. این ابزارها میتوانند:
- نرخ درخواست را محدود کنند.
- IPهای مشکوک را مسدود کنند.
- ترافیک غیرمجاز از کشورهای خاص را فیلتر کنند.
WAF برای مقابله با حملات لایه کاربرد مثل HTTP Flood بسیار مؤثر است. با تعریف قوانین Rate Limiting و Captcha میتوان بسیاری از حملات را خنثی کرد.
رفع حمله DDOS در زمان وقوع
وقتی حمله DDOS شروع شد، اقدامات فوری لازم است:
- ارتباط با ارائهدهنده اینترنت برای فیلتر ترافیک.
- فعال کردن سرویس ضد DDOS در لحظه.
- بلاک کردن IPهای مخرب.
- فعال کردن Rate Limiting.
در برخی موارد، تغییر موقت IP یا انتقال سرویس به شبکههای امن میتواند مفید باشد. مهمترین نکته، داشتن یک طرح واکنش اضطراری قبل از حمله است.
بازبینی و گزارشدهی پس از حمله DDOS
بعد از پایان حمله DDOS، تحلیل کامل ضروری است:
- بررسی لاگها برای شناسایی الگوهای حمله.
- تهیه گزارش کامل برای مدیریت.
- بهبود قوانین فایروال و سیاستهای امنیتی.
آموزش تیم امنیتی، انجام تستهای نفوذ و استفاده از ابزارهای جدید میتواند از تکرار حمله جلوگیری کند.
آمار و ارقام جهانی حملات DDOS
طبق گزارش شرکتهای امنیتی، تعداد حملات DDOS در سالهای اخیر رشد چشمگیری داشته است. در سال 2023، میانگین تعداد حملات در ماه بیش از 10 میلیون مورد گزارش شده است. صنایع مالی، گیمینگ، و تجارت الکترونیک بیشترین هدف این حملات بودهاند.
میانگین زمان حملهها نیز افزایش یافته است. حملاتی که چند سال قبل در چند دقیقه خاتمه مییافتند، اکنون ساعتها و حتی روزها ادامه دارند. هزینه مقابله با یک حمله DDOS بزرگ میتواند از دهها هزار تا صدها هزار دلار برای یک شرکت باشد.
استفاده از هوش مصنوعی برای مقابله با حمله DDOS
هوش مصنوعی نقش مهمی در شناسایی و جلوگیری از حملات DDOS ایفا میکند. با استفاده از الگوریتمهای یادگیری ماشین، میتوان الگوهای ترافیک عادی و غیرعادی را شناسایی کرد.
AI میتواند قبل از وقوع حمله، هشدار بدهد و حتی بهصورت خودکار اقدامات دفاعی انجام دهد. سرویسهای بزرگ امنیتی از هوش مصنوعی برای تحلیل میلیاردها درخواست در لحظه استفاده میکنند.
حملات DDOS در دنیای IoT
با افزایش دستگاههای اینترنت اشیا، سطح حملات DDOS گستردهتر شده است. دستگاههای IoT به دلیل امنیت ضعیف، بهراحتی به بخشی از یک Botnet تبدیل میشوند.
نمونه مشهور این موضوع، حمله Mirai Botnet در سال 2016 بود که با استفاده از میلیونها دستگاه IoT یک حمله عظیم ایجاد کرد و بخش بزرگی از اینترنت را مختل کرد.
برای جلوگیری از این مشکل، باید از رمزهای قوی و بهروزرسانی منظم دستگاهها استفاده کرد.
قوانین و الزامات حقوقی مقابله با DDOS
حمله DDOS در تمام دنیا غیرقانونی است. بسیاری از کشورها برای این جرم مجازات سنگین تعیین کردهاند. مهاجمانی که شناسایی میشوند ممکن است به سالها زندان محکوم شوند.
شرکتها نیز موظفند برای محافظت از دادههای کاربران، اقدامات امنیتی لازم را انجام دهند. عدم رعایت این موضوع میتواند جریمههای سنگینی به همراه داشته باشد.
پرسشهای متداول (FAQ)
آیا CDN برای جلوگیری از حمله DDOS کافی است؟
خیر، CDN کمک میکند اما کافی نیست. ترکیب چند راهکار ضروری است.
آیا حمله DDOS قابل پیشبینی است؟
با استفاده از ابزارهای هوشمند میتوان نشانههای اولیه را شناسایی کرد.
مدت زمان یک حمله DDOS چقدر است؟
ممکن است از چند دقیقه تا چند روز طول بکشد.
جمعبندی
حمله DDOS یکی از خطرناکترین تهدیدات سایبری است که میتواند باعث خسارت مالی و اعتباری شود. با استفاده از طراحی شبکه مناسب، سرویسهای محافظتی، تنظیمات فایروال و هوش مصنوعی میتوان این تهدید را کاهش داد.
برای مقابله مؤثر با DDOS، لازم است همیشه آماده باشید، ابزارهای مناسب داشته باشید و تیم امنیتی خود را آموزش دهید.